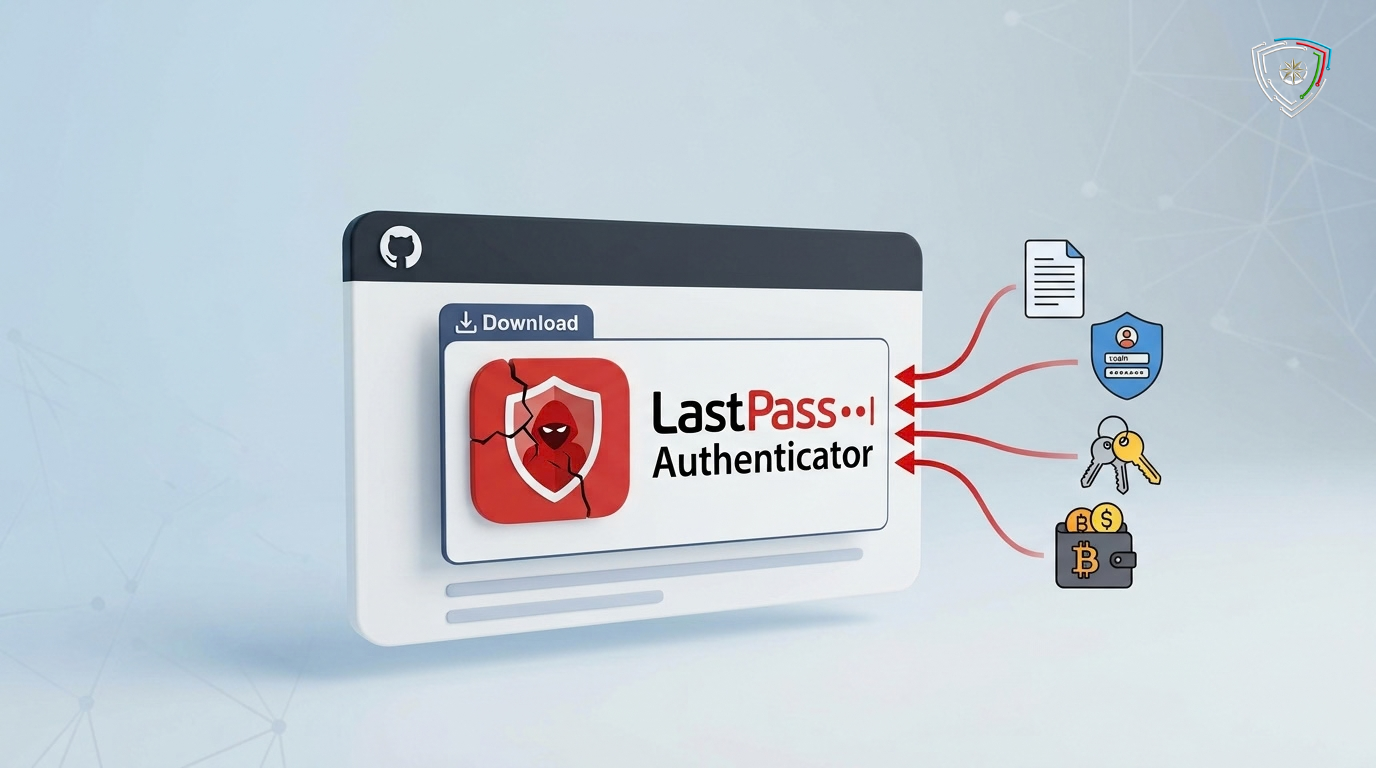
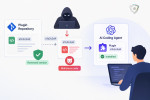
"LastPass" şirkətinin hesabatına görə "GitHub" platforması üzərindən yayılan saxta "LastPass Authenticator" tətbiqi genişmiqyaslı kiber-fırıldaqçılıq kampaniyasının və təhlükəli "infostealer" (məlumat oğurlayan) zərərli proqramının aşkarlanmasına səbəb olub. Kiberhücumçular ən azı 40 qurumun adından istifadə edərək "Microsoft" tərəfindən rəqəmsal imzalanmış nüvə sürücüsünü (“kernel driver”) yaymağa çalışıblar. Bu sürücü 145 fərqli antivirus və təhlükəsizlik alətini sıradan çıxarmaq və sistemə "Rapuncel" adlı məlumat oğurlayan zərərli proqramın daxil olması üçün yol açmaq məqsədilə xüsusi olaraq hazırlanıb.
Avqustun 13-də aşkar edilən saxta "LastPass Authenticator" tətbiqi brendin adından sui-istifadə (spoofing) hallarına əyani nümunədir. Bu fırıldaqçılıq kampaniyası zamanı "LastPass" şirkətinin daxili sistemlərinə hər hansı bir müdaxilə və ya sızma baş verməyib. Hücumçular axtarış sistemlərinin optimallaşdırılmasından (SEO) istifadə edərək saxta "LastPass Authenticator" tətbiqini axtaran istifadəçilərə öz fırıldaqçı “GitHub” səhifələrini ən üst nəticələrdə göstərməyi bacarıblar. Digər bir səhifədə isə saxta macOS LastPass tətbiqi təklif olunub.
Zərərçəkənləri son hədəfə yönləndirmək üçün çoxsaylı "GitHub" səhifələri və "Cloudflare" arxasında gizlədilən serverlərdən ibarət marşrutlaşdırma zənciri istifadə edilib. Bu server sentyabrın 10-na kimi aktiv olub və tərkibi hücumçular tərəfindən mütəmadi olaraq yenilənib. İstifadəçilər aldadılaraq yükləmə səhifəsinə yönləndirildikdə onlara daxilində saxta quraşdırıcı, zərərli fayl və yararsız sənədlər olan arxiv faylı təqdim edilir. Bu arxiv işə salındıqda "Microsoft"un sazlama (debugging) alətinin adının dəyişdirilmiş versiyası vasitəsilə hücumçunun kodunu ehtiva edən DLL faylı sistemə yüklənir.
"Rapuncel" zərərli proqramı daxili Windows funksiyaları vasitəsilə sistem imtiyazlarını əldə etməyə çalışır və "NVIDIA" qrafik komponenti kimi maskalanan sürücü quraşdırır. Bu sürücü 145 fərqli antivirus və təhlükəsizlik alətini bloklayır. Kompüterdəki təhlükəsizlik alətləri sıradan çıxdıqdan sonra zərərli proqram aşağıdakı məlumatları axtarmağa və oğurlamağa başlayır:
Qeyd olunanlardan əlavə "Rapuncel" qoşulmuş bütün monitorların ekran görüntülərini (screenshot) alır və sistem haqqında ətraflı profil toplayır. Zərərli proqram Windows xidməti kimi quraşdırılır və kompüter hər dəfə açılanda avtomatik işə düşür. Proqram daim dövr edərək təhlükəsizlik məhsullarını yoxlayır və yenidən aktivləşənləri dərhal sıradan çıxarır. Nüvə sürücüsü fiziki olaraq silinənədək cihaz tamamilə hücumçunun nəzarəti altında qala bilər.
"Delphos" ilə birgə aparılan araşdırma zamanı yoluxma zəncirində yüklənən DLL faylının "Cruciferra" (Proofpoint tərəfindən tədqiq olunub) adlı kriptor xidməti ilə əlaqəsi aşkar edilib. Güman edilir ki, bu fayl təhlükəsizlik alətlərini sıradan çıxaran "PUROSANGUE" paketi vasitəsilə hazırlanıb. Həmçinin, bu kampaniya ilin əvvəlində təxminən 100 "GitHub" repozitoriyası vasitəsilə yayılan "BoryptGrab" məlumat oğurlayan zərərli proqramı ilə böyük bənzərliklər göstərir. Tədqiqatçılar "Rapuncel"in "BoryptGrab"ın bir variantı və ya onunla yaxın əlaqəli bir layihə olduğunu ehtimal edirlər.
Kompüter İnsidentlərinə Qarşı Mübarizə Mərkəzi tərəfindən istifadəçilərə və qurumlara tətbiqləri yükləyərkən yalnız rəsmi veb-saytlardan və yoxlanılmış tətbiq mağazalarından istifadə etmək, "GitHub" və digər qeyri-rəsmi platformalardan naməlum proqram quraşdırıcılarını yükləməkdən çəkinmək tövsiyə olunur.
 28 sentyabr 2026
 26 sentyabr 2026
 25 sentyabr 2026
 24 sentyabr 2026
 21 sentyabr 2026
 09 sentyabr 2026
 09 sentyabr 2026
 04 sentyabr 2026
© 2011-2026 Bütün Hüquqlar Qorunur