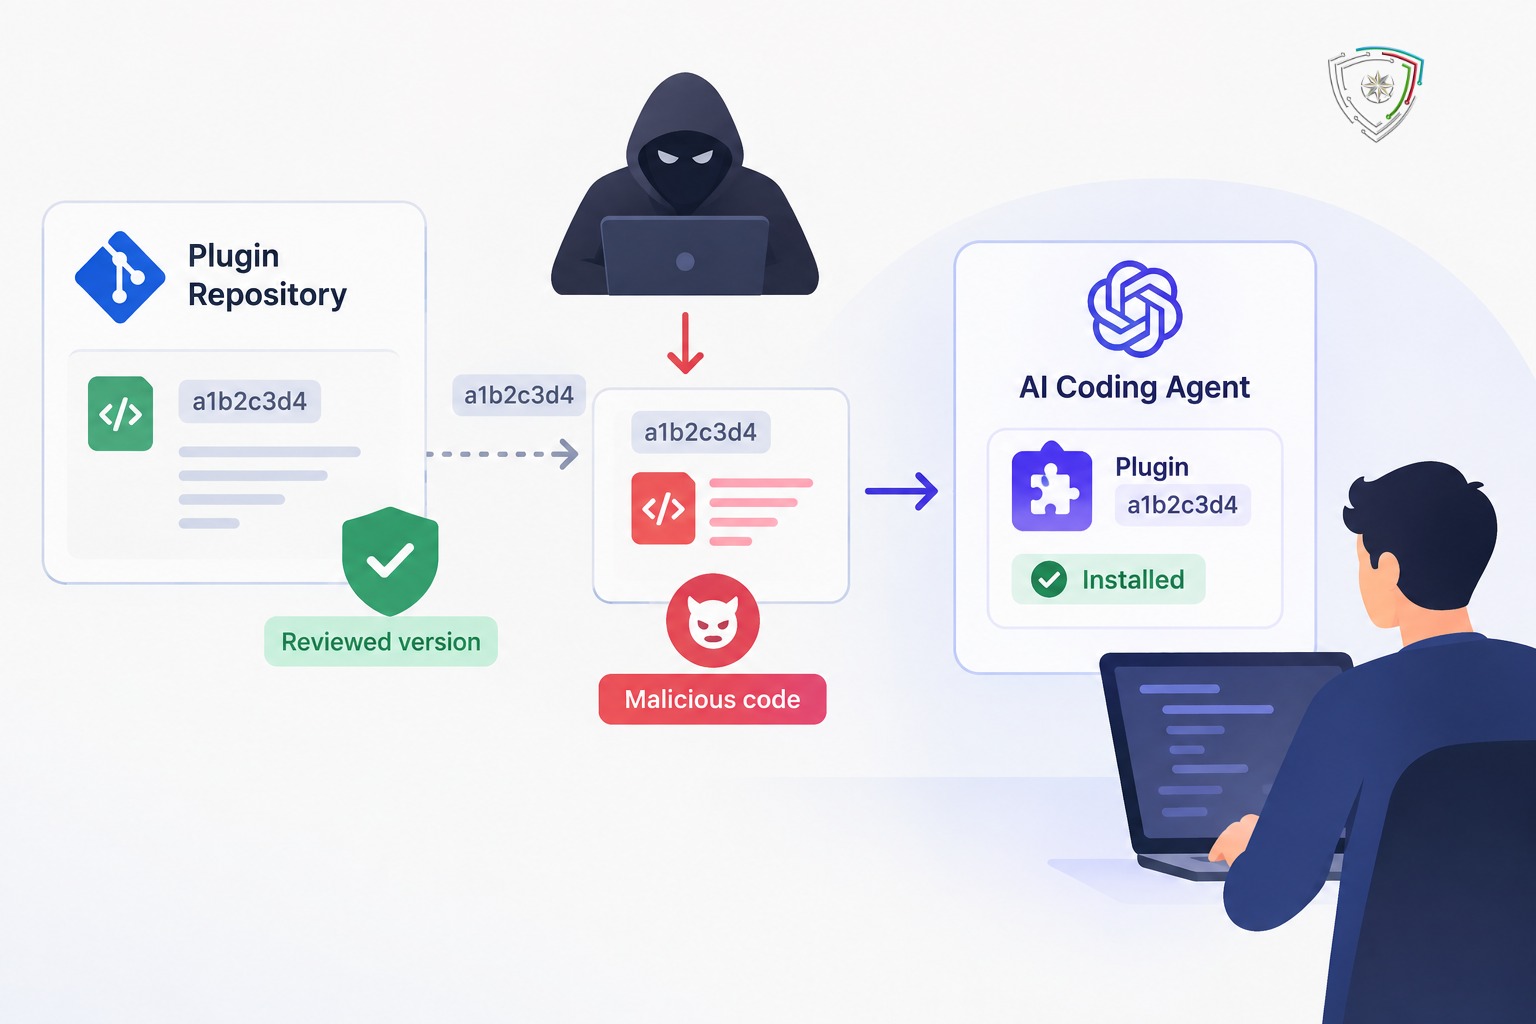
"Air Security" təhlükəsizlik şirkətinin yaydığı məlumata görə, geniş istifadə olunan dörd süni intellekt (AI) kodlaşdırma agentində aşkarlanmış yeni boşluq, plagin kod repozitoriyasını idarə edən şəxslərə istifadəçinin quraşdırdığı plagini zərərli versiya ilə əvəzləməyə imkan verir. Bu proses, hətta sistem tərəfindən həmin plaginin yoxlanılmış xüsusi bir versiyaya "kilidləndiyi" hallarda belə həyata keçirilə bilər.
Sözügedən süni intellekt agentləri əlavə funksionallıqları (plaginləri) onlayn marketpleyslərdən quraşdırırlar. Təhlükəsizliyi təmin etmək məqsədilə hər bir plagin kodun dəqiq versiyasını müəyyən edən və yoxlanılmış "commit hash" (uzun simvol sətri) vasitəsilə kilidlənir. Lakin "Air Security" mütəxəssisləri aşkar ediblər ki, agentlər bu versiyanı yükləsələr də, sonda icra etdikləri kodun həqiqətən həmin "hash" ilə uyğun olub-olmadığını yoxlamırlar.
"Bitbucket" və ya bəzi daxili "Git" serverləri kimi platformalar, "commit hash" ilə tamamilə eyni ada malik "branch" (budaq) yaratmağa icazə verir. Repozitoriya sahibi bu adın altında fərqli və zərərli kod yerləşdirə bilər. Nəticədə agent fərqli kodu quraşdırır, lakin interfeysdə hələ də təhlükəsiz və kilidlənmiş versiyanı istifadə etdiyini göstərir. Plaginlər istifadəçi ilə eyni imtiyaz səviyyəsində işlədiyindən, əvəzlənmiş zərərli kod vasitəsilə istifadəçinin lokal fayllarına, yaddaşda saxlanılan giriş məlumatlarına və daxil ola biləcəyi sistemlərə tam çıxış əldə etmək mümkündür.
"GitHub" platforması qoruma mexanizmi kimi "commit hash" formatında olan "branch" adlarının yaradılmasına icazə vermədiyi üçün, sadəcə "GitHub" üzərindən quraşdırılan plaginlər bu xüsusi hücum vektoruna qarşı qismən təhlükəsiz hesab edilir.
Təsirə məruz qalan alətlər və yamaqlar
Zəiflikdən təsirlənən dörd əsas alət üzrə mövcud vəziyyət aşağıdakı kimidir:
Tədqiqatçıların hesabatına görə, hücumun qurbanın heç bir müdaxiləsi olmadan (Zero-Click formatında) reallaşmasına imkan verən əsas amil "arxa planda avtomatik yenilənmə" (background auto-update) funksiyasıdır. Həm "Claude Code", həm də "Codex" daxili marketpleyslər üçün bu funksiyanı defolt olaraq aktiv saxlayır.
Kompüter İnsidentlərinə Qarşı Mübarizə Mərkəzi tərəfindən proqram təminatı tərtibatçılarına və süni intellekt alətlərindən istifadə edən mütəxəssislərə plaginləri yalnız rəsmi kataloqlardan və "GitHub" kimi bərk yoxlama mexanizmləri olan platformalardan yükləmək, zərurət olmadığı halda xarici (qeyri-standart) Git serverlərindən plagin quraşdırmaqdan çəkinmək və "Claude Code" ilə "Codex" alətlərini ən son versiyalara (müvafiq olaraq 2.1.179 və 0.146.0) yeniləmək tövsiyə olunur.
 21 sentyabr 2026
 09 sentyabr 2026
 09 sentyabr 2026
 04 sentyabr 2026
 28 avqust 2026
 19 avqust 2026
 18 avqust 2026
 07 avqust 2026
© 2011-2026 Bütün Hüquqlar Qorunur