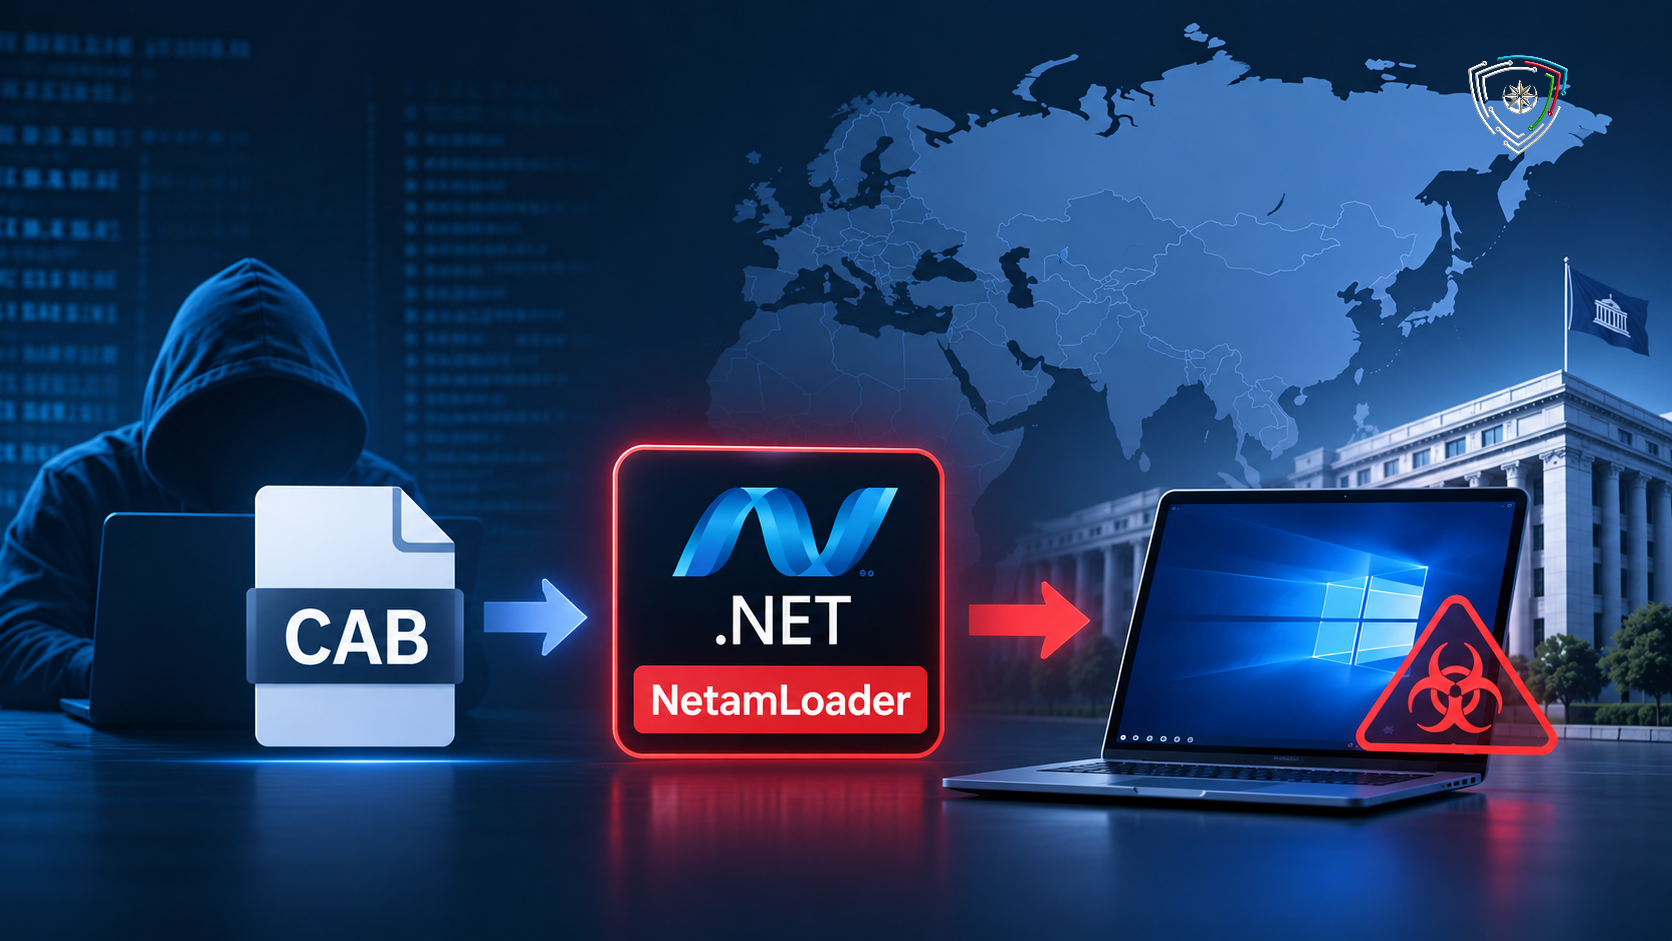
Kibertəhlükəsizlik tədqiqatçıları Asiyadakı dövlət təşkilatları tərəfindən eksklüziv istifadə edilən xüsusi Windows 10 versiyasını (ehtimal ki, Çin Hökumət Nəşrini) hədəf alan "NetamLoader" adlı yeni və mürəkkəb zərərli proqram çərçivəsini aşkar ediblər. 2026-cı ilin birinci yarısında qeydə alınan və arxasında hansı təhdid qrupunun dayandığı məlum olmayan bu təhlükənin mürəkkəb bir tədarük zənciri (supply chain) hücumu vasitəsilə yayıldığı güman edilir.
Hücumçular zərərli kodu Windows yenilənmə paketlərinin saxlanıldığı ("SoftwareDistribution") qovluqdakı CAB arxiv faylında gizlədiblər. "NetamLoader" qanuni "Patch My PC" idarəetmə proqramının komponentlərindən sui-istifadə edərək .NET tətbiqləri işə düşərkən "AppDomainManager" inyeksiyası (injection) texnikasını tətbiq edir. İki mərhələli zərərli proses zamanı çoxqatlı şifrələnmiş XAML faylları, .NET modulları və JSON məlumatları ardıcıl olaraq deşifrə edilib yüklənir. Bu zəncir AMSI (Antimalware Scan Interface) müdafiəsini keçərək "dllhost.exe" daxilində sonuncu zərərli modulu işə salır və "openaigpt4v[.]com" adlı əmr və nəzarət (C2) mərkəzi ilə əlaqə qurur.
Bu hücum qlobal geosiyasi iqlimdə dövlətlərin öz daxili proqram təminatlarını (o cümlədən əməliyyat sistemlərini) yaratması və təkbaşına qoruması ilə bağlı yaranan böyük təhlükəsizlik sınaqlarını ön plana çıxarır. Təhdid olduqca gizli fəaliyyət göstərir. Zərərli proqram öz işini bitirdikdən sonra izini itirmək üçün CAB arxivindən çıxarılan faylları və Windows kəşf (Prefetch) qeydlərini avtomatik silir. Hazırda sındırılmış sistemlərdən həssas məlumatların oğurlanıb-oğurlanmadığı dəqiq bilinmir.
Kompüter İnsidentlərinə Qarşı Mübarizə Mərkəzi tərəfindən dövlət qurumlarına tədarük zənciri (supply chain) təhlükəsizliyini gücləndirmək, sistem qovluqlarında şübhəli yükləmələri və "AppDomainManager" inyeksiya fəaliyyətlərini davamlı monitorinq etmək, həmçinin təhlükəsizlik sistemlərində AMSI-dən yan keçmə (bypass) cəhdlərinə qarşı əlavə aşkarlama qaydaları tətbiq etmək tövsiyə olunur.
 30 oktyabr 2026
 27 oktyabr 2026
 14 oktyabr 2026
 12 oktyabr 2026
 05 oktyabr 2026
 01 oktyabr 2026
 29 sentyabr 2026
 28 sentyabr 2026
© 2011-2026 Bütün Hüquqlar Qorunur