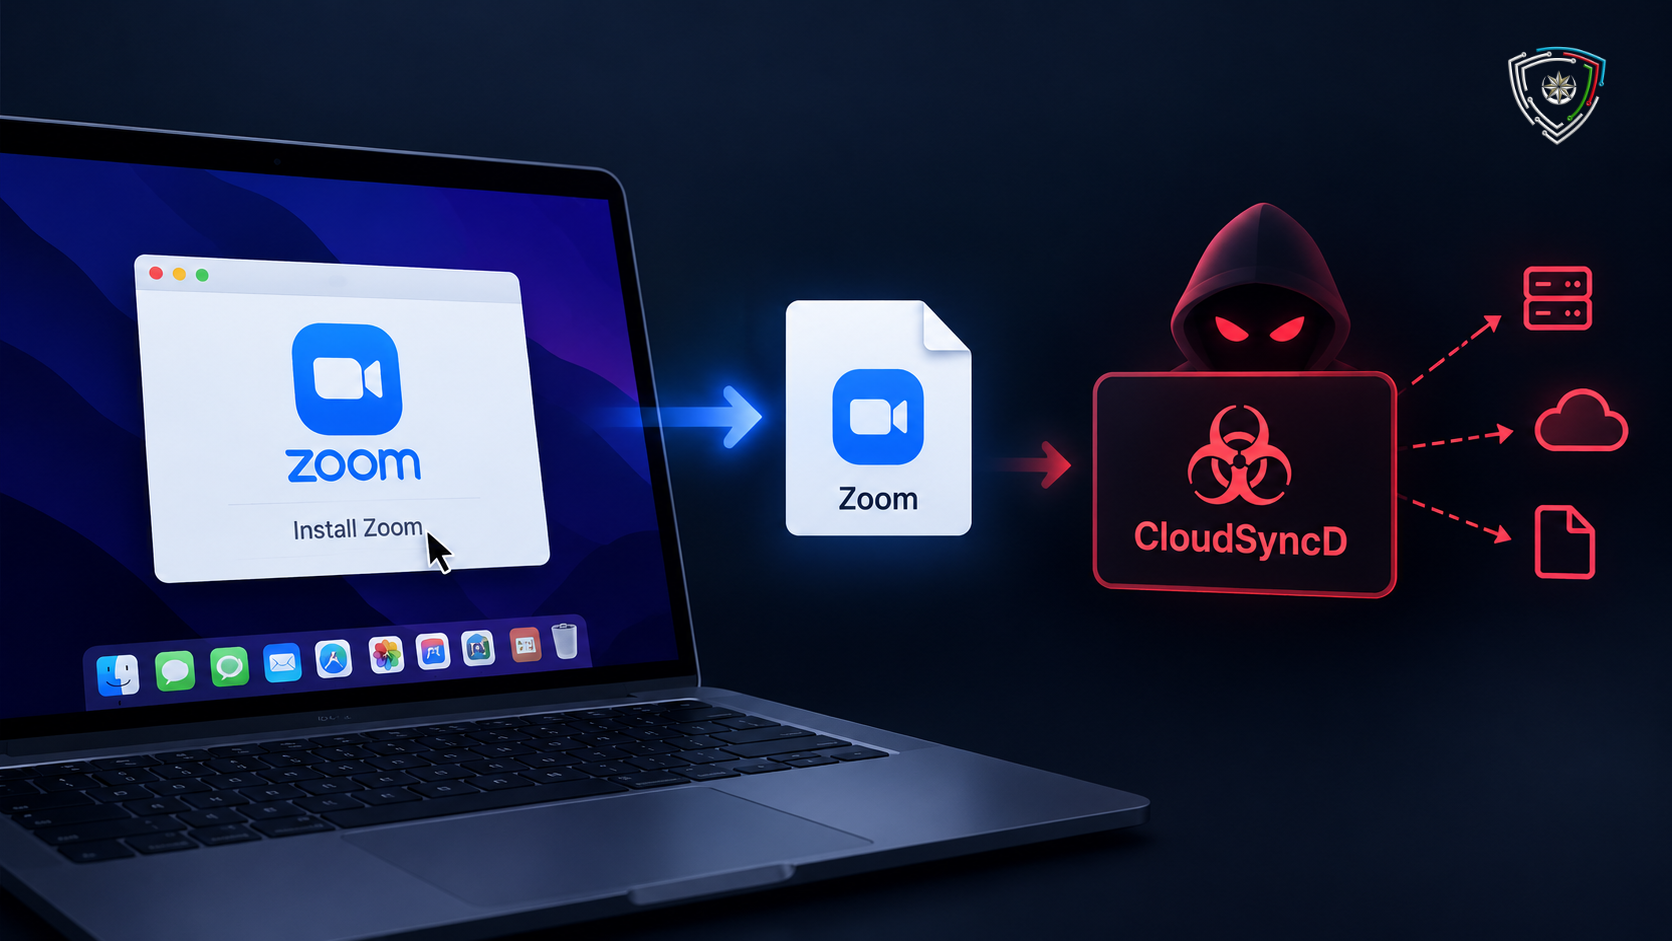
"Jamf" tədqiqatçıları tərəfindən macOS əməliyyat sistemləri üçün nəzərdə tutulmuş və "Zoom" tətbiqi kimi maskalanan yeni bir zərərli proqram daşıyıcısı (dropper) aşkar edilib. "CloudSyncD" adlandırılan bu zərərli proqram, sistemdə gizli və davamlı bir "arxa qapı" (backdoor) yaratmaq üçün dizayn edilib. Sentyabrın ortalarında hələ inkişaf mərhələsində olduğu müşahidə edilən zərərli proqramın qısa müddət ərzində aktiv yayılma mərhələsinə keçdiyi müəyyən olunub.
Yoluxma prosesi qurbanları təhlükəli məzmunu yükləməyə inandıran standart sosial mühəndislik üsulları ilə başlayır. Bu halda zərərli kod "Zoom" Mac quraşdırıcısı (installer) kimi gizlədilir. İstifadəçi aldadılaraq faylı yüklədikdə, zərərli proqram "Zoom" adlı disk şəkli (disk image) olaraq sistemə daxil olur. Qurban tətbiqi quraşdırdığını düşünərək prosesi təsdiqləyir və fərqində olmadan "CloudSyncD" zərərli proqramını aktivləşdirir.
Tədqiqatçıların məlumatına görə, bu "dropper" öz daxilində təxminən 756 KB həcmində universal "Mach-O" faylı daşıyır və onu işə salınma (runtime) zamanı çıxarır. Zərərli proqram əvvəlcə yaddaşdan icra olunmağa çalışır. Lakin macOS-un Sistem Bütövlüyünün Qorunması (System Integrity Protection - SIP) mexanizmi səbəbindən bu proses çox vaxt uğursuz olur. Bu halda, zərərli proqram faylı müvəqqəti olaraq diskə yazır və quraşdırma zamanı istifadəçidən əldə etdiyi şifrə vasitəsilə onu "sudo" əmri ilə ən yüksək imtiyazlarla işə salır.
Uğurlu aktivasiya nəticəsində "CloudSyncD" zərərli proqramı "daemon" (arxa planda gizli işləyən xidmət) kimi fəaliyyətə başlayır. Zərərli proqramın konfiqurasiyası şifrələnmiş şəkildə saxlanılır. Hücumçular əmr və nəzarət (C2) mərkəzi ilə əlaqəni gizlətmək üçün şəbəkə sorğularını adi bir "jQuery" skripti kimi maskalayır və trafikin "Cloudflare" arxasında gizlədilən domenlər üzərindən keçməsini təmin edirlər.
"CloudSyncD" ənənəvi məlumat oğurlayan (infostealer) proqram deyil. Onun əsas məqsədi yoluxmuş Mac cihazında gizli və uzunmüddətli giriş təmin etmək, sistem haqqında kəşfiyyat məlumatları toplamaq və gələcəkdə əlavə zərərli modulları (payloads) cihaza yükləmək üçün şərait yaratmaqdır. Diqqətçəkən məqam odur ki, istifadəçidən aldadılaraq alınan şifrə kənara (C2 serverinə) sızdırılmır; o, sadəcə cihazda zərərli fəaliyyətlər üçün ən yüksək "root" imtiyazlarını əldə etmək məqsədilə yerli olaraq istifadə olunur.
Bu hadisə göstərir ki, macOS üçün yazılan zərərli proqramlar getdikcə daha çox yerli (native) icra üsullarına və mürəkkəb gizlənmə texnikalarına keçid etsə də, hələ də kiberhücumçuların ən qədim və effektiv aləti olan sosial mühəndislikdən (qurbanın öz şifrəsini könüllü daxil etməsindən) asılıdır.
Kompüter İnsidentlərinə Qarşı Mübarizə Mərkəzi tərəfindən istifadəçilərə və qurumlara "Zoom" və digər populyar proqramları yalnız rəsmi veb-saytlardan və "Mac App Store"-dan yükləmək, qeyri-rəsmi mənbələrdən yüklənmiş şübhəli quraşdırıcı fayllara sistem şifrəsini daxil etməkdən çəkinmək tövsiyə olunur.
 01 oktyabr 2026
 29 sentyabr 2026
 28 sentyabr 2026
 26 sentyabr 2026
 25 sentyabr 2026
 24 sentyabr 2026
 21 sentyabr 2026
 09 sentyabr 2026
© 2011-2026 Bütün Hüquqlar Qorunur