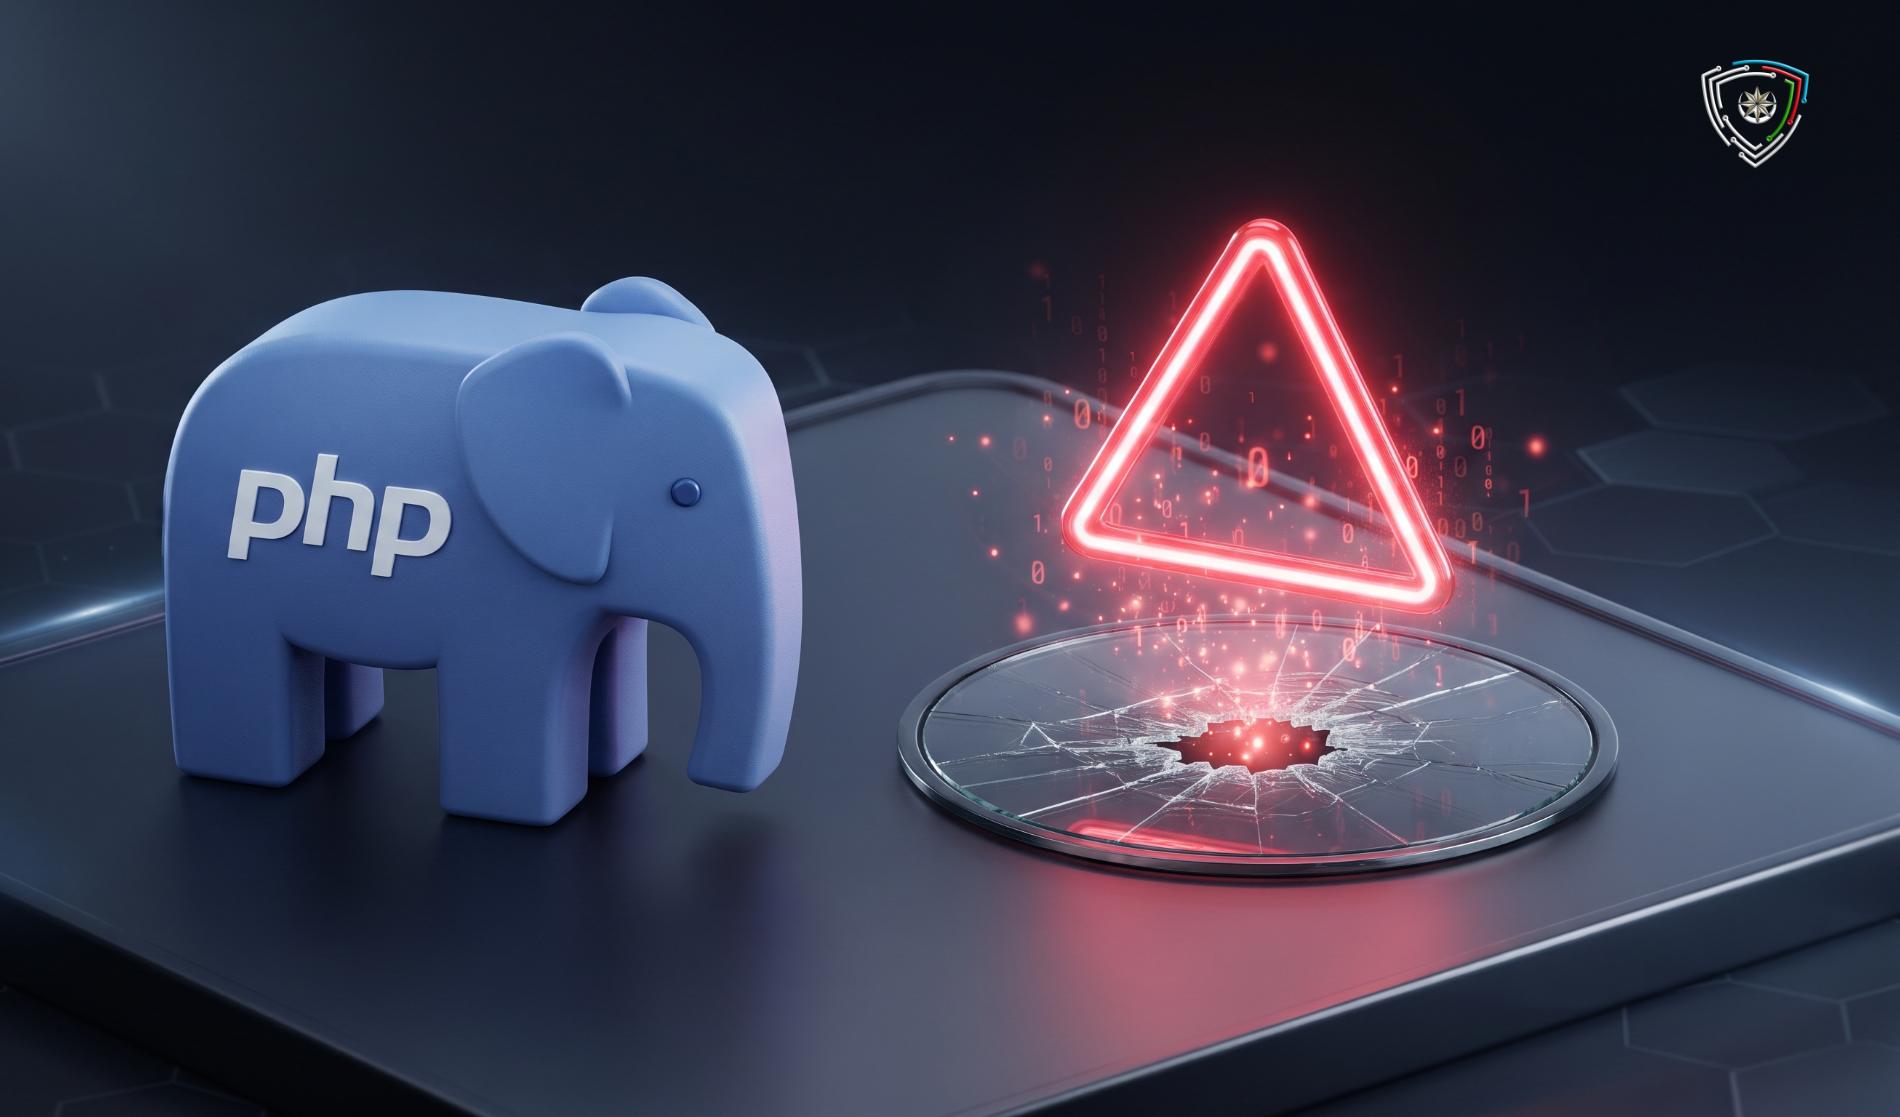
ABŞ-ın Kibertəhlükəsizlik və İnfrastruktur Təhlükəsizliyi Agentliyi (CISA) bu yaxınlarda yamaqlanmış "PHP2Shell" zəifliklərinin aktiv şəkildə istismar edildiyini təsdiqləyərək onları "Məlum İstismar Edilmiş Zəifliklər" (KEV) kataloquna əlavə edib.
CVSS balı 9.2 olan bu PHP zəiflikləri təsirlənmiş sistemlərdə autentifikasiya tələb olunmadan uzaqdan kod icrasına (RCE) imkan yaradır:
- CVE-2026-109618: Autentifikasiyasız uzaqdan kod icrasına imkan verən yaddaşın (out-of-memory) zədələnməsi zəifliyi.
- CVE-2026-109619: Autentifikasiyasız uzaqdan kod icrasına imkan verən köhnəlmiş (stale) daxili sorğu vəziyyəti zəifliyi.
Bu iki zəiflik 24 oktyabr 2026-cı il tarixində "Perplexity" şirkətinin aşkarlama və reaksiya üzrə rəhbəri Adel Kərimi tərəfindən "honeypot" sistemlərinə qarşı uzaqdan kod icrasının uğurlu nümunələri təsdiqləndikdən sonra KEV kataloquna daxil edilib. Mütəxəssisin sözlərinə görə, bu, sadəcə bir sistem çökməsi yox, yaddaşın ifşası (memory disclosure) ilə birlikdə istifadə edilə bilən tam təsdiqlənmiş bir RCE-dir.
"PHP" (Hypertext Preprocessor) internetdəki bütün veb-saytların təxminən 70%-də istifadə edilən server tərəfli skript dilidir. "Censys" tərəfindən paylaşılan məlumatlara görə, 32.51 milyondan çox PHP xidməti hələ də bu zəifliyə məruz qalan versiyalarda işləyir. Zəifliklər 21 oktyabr 2026-cı ildə buraxılmış PHP 8.5.12, 8.4.27, 8.3.36 və 8.2.35 versiyalarında aradan qaldırılıb və federal qurumlara lazımi yamaqları tətbiq etmək üçün 29 oktyabr 2026-cı ilə qədər vaxt verilib.
Bununla yanaşı, 26 oktyabr 2026-cı il tarixində "PHP Foundation" tərəfindən "Brotli" dekoder kitabxanasında uzaqdan kod icrasına və imtiyazların artırılmasına səbəb ola bilən CVE-2026-111497 zəifliyini həll etmək üçün Windows üçün yeni yamaqlanmış versiyalar təqdim edilib. "Broccoli2Shell", "HTTP2Shell" və "Node2Shell" kimi də tanınan bu zəiflik "Brotli"nin bir neçə köhnə versiyasına təsir edir və artıq Node.js, Bun, Envoy Proxy, Istio, .NET və Python daxil olmaqla müvafiq layihələrdə yamaqlanıb.
Kompüter İnsidentlərinə Qarşı Mübarizə Mərkəzi tərəfindən sistem administratorlarına və qurumlara serverlərdəki PHP proqram təminatını dərhal yamaqlanmış ən son təhlükəsiz versiyalara yeniləmək və kiberhücum ehtimallarının qarşısını almaq üçün təcili müvafiq təhlükəsizlik tədbirləri görmək tövsiyə olunur.
 14 oktyabr 2026
 12 oktyabr 2026
 05 oktyabr 2026
 01 oktyabr 2026
 29 sentyabr 2026
 28 sentyabr 2026
 26 sentyabr 2026
 25 sentyabr 2026
© 2011-2026 Bütün Hüquqlar Qorunur