Cənubi Asiyada fəaliyyət göstərən və "Bitter" (həmçinin APT-C-08, Hazy Tiger kimi tanınan) kiber-casusluq qrupu regiondakı təşkilatları hədəf alaraq əvvəllər qeydə alınmayan "PapRAT" adlı uzaqdan idarəetmə troyanını (RAT) yaymağa başlayıb. Tədqiqatçıların məlumatına görə, "PapRAT" həm C++, həm də Rust proqramlaşdırma dillərində yazılmış versiyalara malikdir və yüksək səviyyəli casusluq imkanları təklif edir.
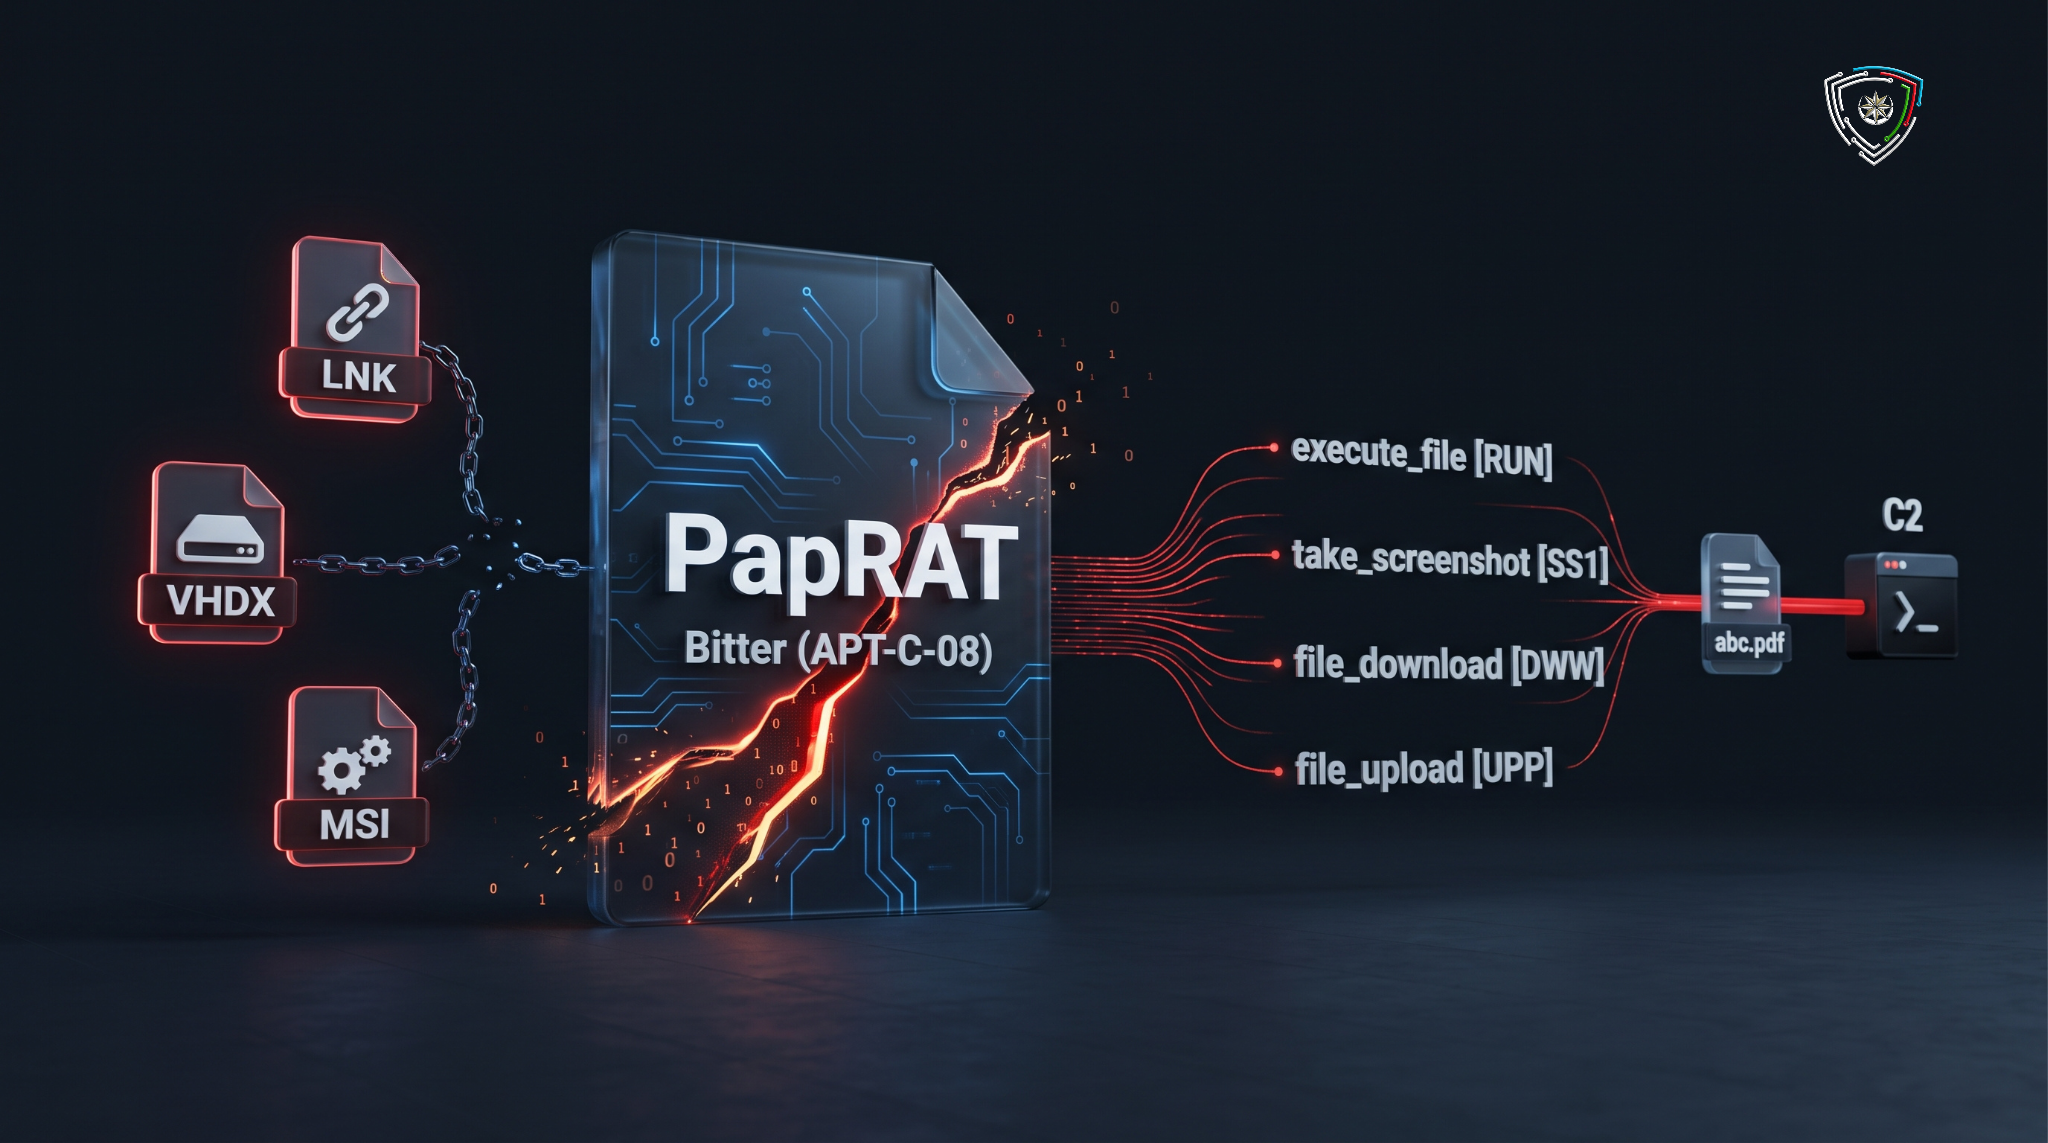
Hücumçular aşkarlanmadan yayınmaq üçün bir-birindən fərqli üç yoluxma zəncirindən və sistemin daxili alətlərindən (Living-off-the-Land - LotL) istifadə edirlər:
1. LNK (Windows qısayolu) faylı: Sistemdəki rəsmi "ftp.exe" alətindən sui-istifadə edərək skriptlər işə salır və əmr və nəzarət (C2) serveri ilə əlaqəni qorumaq üçün planlaşdırılmış tapşırıqlar (scheduled tasks) yaradır.
2. VHDX disk təsviri: Excel sənədi maskası altında arxa planda "MSI installer" vasitəsilə gizlicə "PapRAT"ı sistemə quraşdırır.
3. URL qısayol faylı: "WebDAV" vasitəsilə qeyd olunan "MSI installer"i çəkir və troyanı aktivləşdirir.
"PapRAT" yoluxduğu cihazda qovluq və diskləri siyahıya almaq, faylları silmək və yükləmək, həmçinin ekran görüntülərini (screenshot) çəkmək qabiliyyətinə malikdir. Rust dilindəki fərqli variant isə bu imkanlara PowerShell əmrlərinin icrasını da əlavə edir. Qrup topladığı kəşfiyyat məlumatlarını "abc.pdf" adlı faylda toplayaraq "curl" əmri vasitəsilə öz serverinə sızdırır və sonra cihazdakı izlərini silir. Digər bir mərhələdə isə əlavə zərərli proqram kimi Bitter qrupunun əvvəllər də istifadə etdiyi "WmRAT" yüklənilir.
Zərərli proqramın çoxmərhələli və server tərəfindən idarə olunan (staging) modeli hücumçulara böyük çeviklik qazandırır. Belə ki, yeni hərəkətlər üçün cihazda yeni bir fayl (PE) yaratmağa və ya proses inyeksiyasına ehtiyac qalmır, çünki bütün yeni təlimatlar server tərəfindən yenilənərək birbaşa yaddaşda icra olunur. Bu isə ənənəvi təhlükəsizlik sistemlərinin bu hücumu aşkarlamasını olduqca çətinləşdirir.
Kompüter İnsidentlərinə Qarşı Mübarizə Mərkəzi tərəfindən qurumlara kiber-casusluq təhdidlərinə qarşı ehtiyatlı olmaq, LNK və VHDX kimi şübhəli fayl formatlarının elektron poçt və ya xarici mənbələrdən daxil olmasını məhdudlaşdırmaq, həmçinin şəbəkədəki "ftp.exe" və "curl" kimi daxili utilitlərin qeyri-adi fəaliyyətlərini davamlı olaraq izləmək tövsiyə olunur.
 02 noyabr 2026
 30 oktyabr 2026
 27 oktyabr 2026
 14 oktyabr 2026
 12 oktyabr 2026
 05 oktyabr 2026
 01 oktyabr 2026
 29 sentyabr 2026
© 2011-2026 Bütün Hüquqlar Qorunur