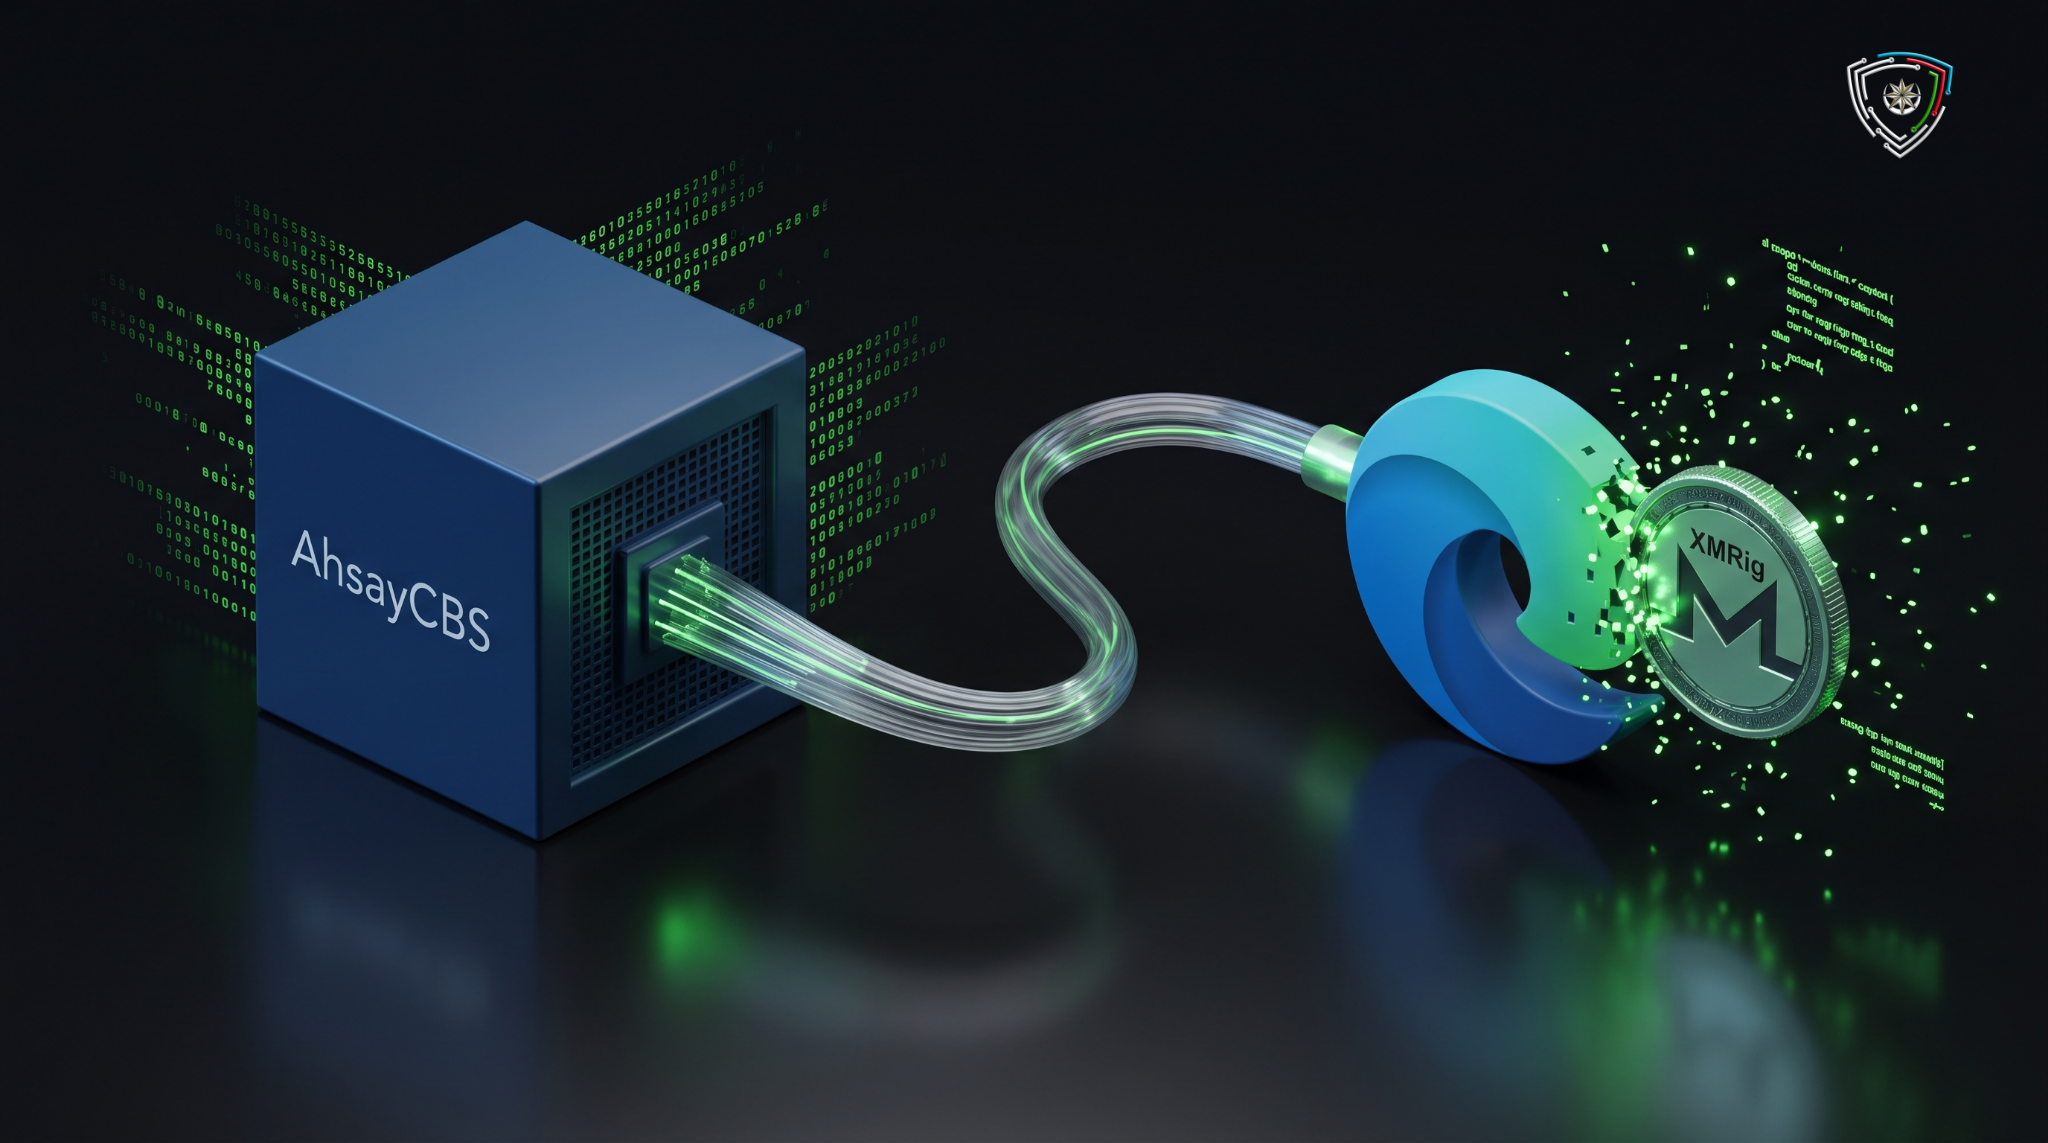
Kibertəhlükəsizlik mütəxəssisləri təhdid aktyorlarının "AhsayCBS" ehtiyat nüsxə çıxarma (backup) proqramında yeni aşkarlanan iki zəiflikdən istifadə edərək hədəf cihazları ələ keçirdiyini və sistemlərə veb şellər (web shells) ilə yanaşı "Microsoft Edge" brauzeri kimi maskalanan "XMRig" kriptovalyuta maynerləri yerləşdirdiyini müşahidə ediblər.
Hücumçular aşağıdakı iki kritik zəiflikdən istifadə edirlər:
Uzaqdan hücum edən şəxs bu iki zəifliyi zəncirvari şəkildə birləşdirərək autentifikasiyadan yan keçə və hədəf sistemlərdə istənilən əmrləri icra (RCE) edə bilər. Qeyd etmək lazımdır ki, bu boşluqlara aid CVE identifikatorları 4 oktyabr 2026-cı ilə qədər açıqlanmamışdı.
"Huntress" kibertəhlükəsizlik şirkətinin məlumatına görə, zəifliklərin aktiv istismarına 7 oktyabr 2026-cı il tarixində başlanılıb. Oktyabrın 8-nə olan məlumata əsasən, ən azı 5 qurum bu kiberhücumlardan təsirlənib.
Sistemə daxil olduqdan (post-exploitation) sonra hakerlər kəşfiyyat aparır, veb şellər yerləşdirir və radardan yayınmaq üçün "edge.exe" adı altında "XMRig" kriptomaynerlərini quraşdırırlar. Prosesin davamı olaraq sistemə "Taskgmr.ps1" adlı "PowerShell" skripti yüklənir. Süni intellekt (AI) alətlərinin köməyi ilə yazıldığı ehtimal olunan bu skript daxilində anti-analiz yoxlamaları ehtiva edir: qurban "Windows Task Manager" (Tapşırıqlar Meneceri) proqramını açan kimi mayninq fəaliyyəti avtomatik dayandırılır. Eyni zamanda skript, Tapşırıqlar Meneceri gecə boyu bir saatdan çox açıq qalarsa, axşam saat 18:00-da onu bağlamaq üçün proqramlaşdırılıb.
Bundan əlavə, hücumçuların "certutil.exe" daxili alətindən istifadə edərək "WinRing0x64.sys" adlı legitim, lakin həssas sürücünü (driver) TEMP qovluğuna yüklədiyi qeydə alınıb. Bunun əsas məqsədi sistemin nüvə (kernel) səviyyəsində giriş əldə etmək və mayninq prosesini optimallaşdırmaqdır.
Milli Zəifliklər Bazasında (NVD) bu problemlərin proqramın ən son versiyasında (10.3.4) həll edildiyi bildirilsə də, "Huntress" mütəxəssisləri bu versiyanın da həssas olduğunu, yəni zəifliklərin faktiki olaraq hələ də sıfırıncı gün (zero-day) statusunda qaldığını təsdiqləyib.
Kompüter İnsidentlərinə Qarşı Mübarizə Mərkəzi tərəfindən sistem administratorlarına və qurumlara rəsmi və tam təhlükəsiz yamaq (patch) buraxılana qədər "AhsayCBS" idarəetmə interfeysinə xaricdən veb girişini məhdudlaşdırmaq tövsiyə olunur. İdarəetmə interfeysinə giriş yalnız etibarlı IP ünvanları ilə məhdudlaşdırılmalı və ya mütləq VPN vasitəsilə təmin edilməlidir. Həmçinin sistemlərdə mümkün kiberhücum əlamətləri (xüsusilə "edge.exe" və AI əsaslı "PowerShell" fəaliyyətləri) üçün mütəmadi axtarış aparılmalıdır.
 05 oktyabr 2026
 01 oktyabr 2026
 29 sentyabr 2026
 28 sentyabr 2026
 26 sentyabr 2026
 25 sentyabr 2026
 24 sentyabr 2026
 21 sentyabr 2026
© 2011-2026 Bütün Hüquqlar Qorunur