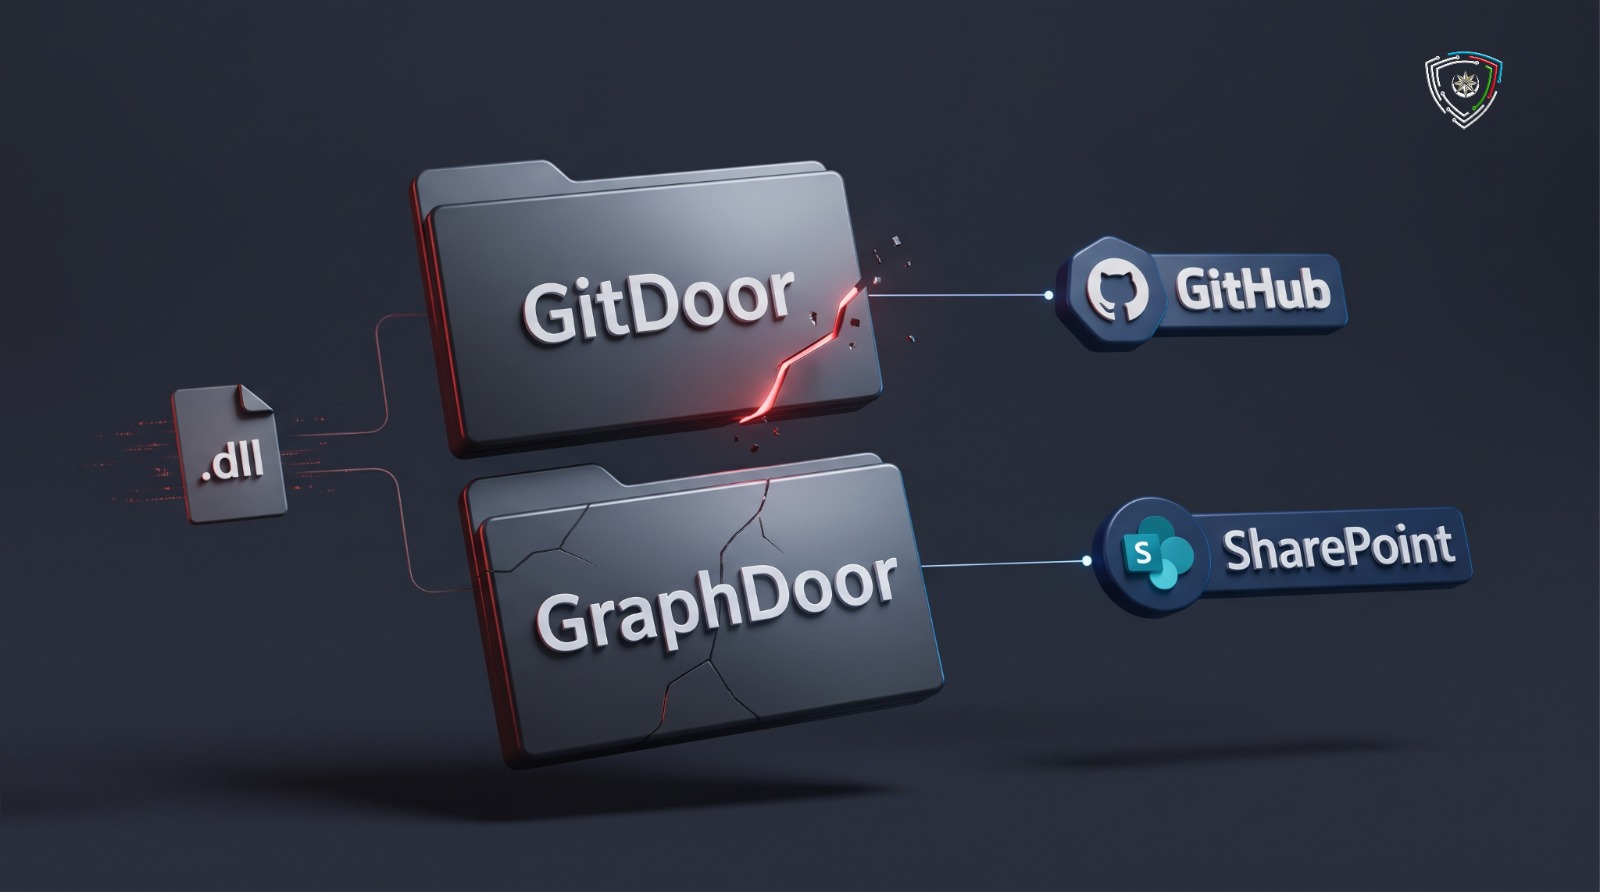
Asiya və Afrikadakı dövlət sektorlarını hədəf alan aktiv kiber-casusluq kampaniyası çərçivəsində əvvəllər qeydə alınmayan "GitDoor" və "GraphDoor" adlı iki yeni arxa qapı (backdoor) zərərli proqramı aşkarlanıb. Kaspersky tədqiqatçıları tərəfindən "Operation ShadowCloud" adlandırılan bu əməliyyatda hücumçular şəbəkə əsaslı müdafiə sistemlərindən yayınmaq üçün əmr və nəzarət (C2) trafikini Microsoft SharePoint, GitHub və Ably kimi legitim bulud xidmətlərinin arxasında gizlədirlər. Təhlillər kampaniyanın Çinlə əlaqəli kiber-casusluq qrupları (Bronze Sandcastle, FamousSparrow və CopperTurtle) ilə taktiki oxşarlıqlara malik olduğunu göstərir.
Hücum zənciri sistemdə mövcud olan legitim MeshCentral Agent utilitindən sui-istifadə edilməklə başlayır. Bu alət vasitəsilə hədəf sistemə yüklənən komponentlər DLL sideloading texnikasından (start.exe, pythonw.exe, zoomit.exe kimi rəsmi fayllar və zərərli DLL yükləyiciləri) istifadə edərək şifrələnmiş əsas zərərli yükü RC4 və XOR alqoritmləri ilə deşifrələyir və birbaşa yaddaşa yeridir:
Bulud yaddaşı və mesajlaşma xidmətlərinin API sorğuları korporativ şəbəkələrdə normal iş trafiki kimi göründüyü üçün ənənəvi şəbəkə monitorinqi bu cür zərərli fəaliyyətləri aşkarlamaqda çətinlik çəkir. Modulların bulud üzərindən dinamik yenilənməsi isə hücumçulara cihazda yeni fayl yaratmadan əməliyyat imkanlarını genişləndirməyə şərait yaradır.
Kompüter İnsidentlərinə Qarşı Mübarizə Mərkəzi qurumlara şəbəkə daxilində MeshAgent kimi uzaqdan idarəetmə alətlərinin icazəsiz istifadəsinə nəzarət etməyi, legitim tətbiqlər üzərindən şübhəli DLL yüklənmələrini izləməyi və korporativ mühitdən GitHub, Microsoft Graph API və Ably xidmətlərinə gedən qeyri-adi çıxış trafikini davamlı monitorinq etməyi tövsiyə edir.
 17 noyabr 2026
 11 noyabr 2026
 02 noyabr 2026
 30 oktyabr 2026
 27 oktyabr 2026
 14 oktyabr 2026
 12 oktyabr 2026
 05 oktyabr 2026
© 2011-2026 Bütün Hüquqlar Qorunur